Logiciel de gestion des risques : une cartographie ne suffit pas pour agir
Un logiciel de gestion des risques centralise les menaces qui pèsent sur une organisation, évalue leur importance et organise leur traitement. Son intérêt dépasse la production d’une cartographie : il relie chaque risque à un responsable, à des contrôles et à des actions suivies. Pour choisir une solution adaptée, il faut donc examiner autant son fonctionnement quotidien que ses tableaux de bord.
Passer d’un inventaire de risques à un pilotage partagé
Une panne informatique, un fournisseur défaillant, une fraude ou un défaut de conformité n’appellent pas les mêmes réponses. Un logiciel dédié permet pourtant de les suivre dans un cadre commun : description, causes, conséquences, évaluation, responsable et mesures de maîtrise. Il couvre, selon son périmètre, les risques opérationnels, financiers, juridiques, humains, environnementaux, cyber et liés aux tiers.
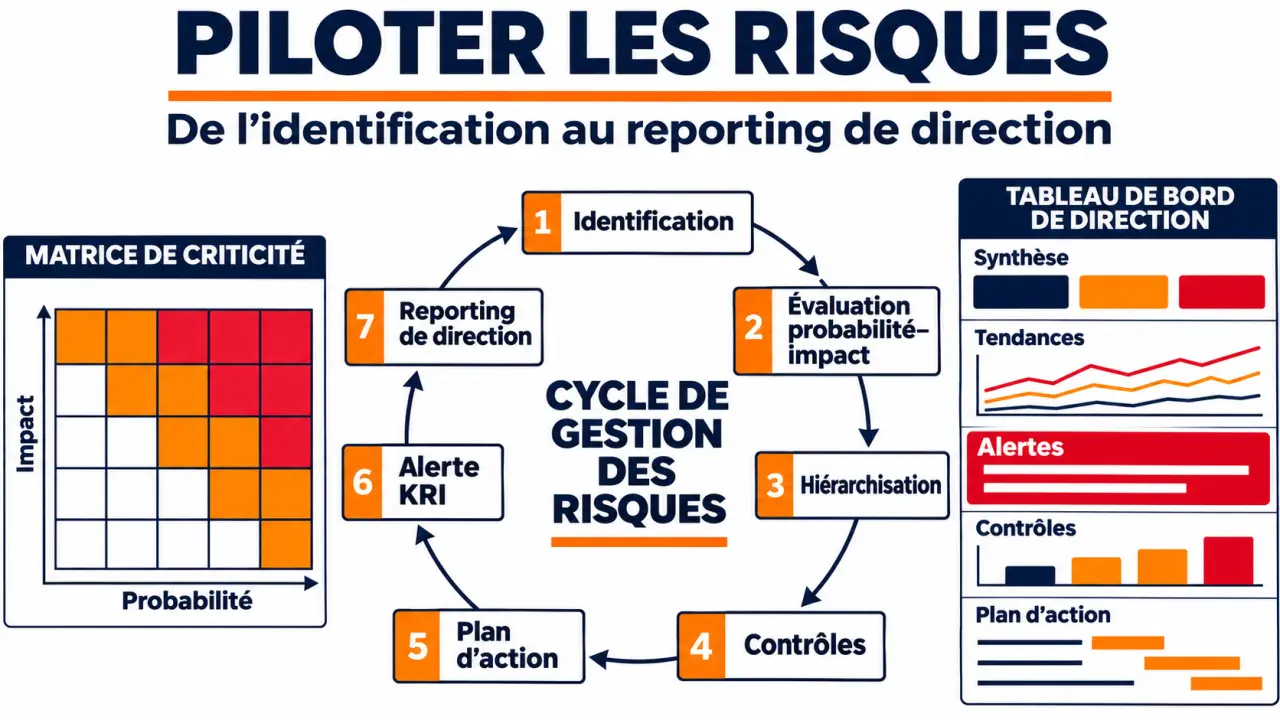
Le cycle est continu : identifier les risques, les évaluer, les hiérarchiser, décider du traitement, puis surveiller l’évolution de l’exposition. La direction arbitre les priorités ; les responsables métiers actualisent les informations ; le contrôle interne et l’audit examinent les dispositifs et leurs preuves.
Excel, ERM et GRC : des usages différents
Un tableur peut convenir à un inventaire simple, tenu par une personne. Ses limites deviennent sensibles lorsque plusieurs services modifient les évaluations, échangent des justificatifs et suivent des échéances. Le passage au logiciel se justifie surtout par le besoin de collaboration, de traçabilité et de relances fiables, pas uniquement par le nombre de lignes.
L’ERM, ou gestion des risques d’entreprise, vise une vision transversale des risques en lien avec les objectifs stratégiques. La GRC, pour gouvernance, risques et conformité, associe plus largement ce pilotage aux obligations et aux contrôles. Un outil spécialisé peut, lui, privilégier un domaine précis, comme les risques professionnels ou cyber. Ces appellations ne garantissent pas une couverture identique : les modules doivent être vérifiés.
Relier la criticité aux contrôles et aux décisions
La cartographie classe les risques pour rendre les priorités lisibles. Elle prend souvent la forme d’une matrice, ou heatmap, croisant probabilité et impact. Mais une couleur ne constitue pas une décision : il faut pouvoir retrouver les hypothèses, la date d’évaluation et les mesures déjà prises.
Évaluer avec des règles compréhensibles
Une méthode courante consiste à combiner une note de probabilité et une note d’impact. Les échelles doivent être définies collectivement : un impact « majeur » ne peut pas changer de sens selon le service. L’analyse qualitative décrit notamment les conséquences humaines, réglementaires ou réputationnelles ; l’analyse quantitative estime, lorsque cela est pertinent, des pertes financières ou des durées d’interruption.
- Risque inhérent : exposition avant prise en compte des mesures de maîtrise.
- Risque résiduel : exposition après prise en compte des contrôles existants et de leur efficacité.
- Risque cible : niveau recherché après les actions prévues.
L’appétence au risque précise l’exposition que l’organisation accepte pour atteindre ses objectifs. Elle aide à décider s’il faut réduire un risque, le transférer, éviter l’activité concernée ou accepter l’exposition avec une surveillance adaptée.
Faire vivre les alertes et les plans d’action
Chaque action doit comporter un responsable, une échéance, un statut et une preuve de réalisation. Les contrôles doivent, eux aussi, être documentés et évalués. Un indicateur clé de risque, ou KRI, signale une dérive : par exemple, la progression des retards d’un fournisseur critique. Sa valeur dépend d’un seuil explicite et d’un destinataire capable d’agir.
Les interfaces entre services méritent la même attention que les risques eux-mêmes. Comme un joint assure l’étanchéité entre deux pièces, une règle de transmission évite qu’une alerte se perde entre les achats et la production. Vérifiez que le logiciel désigne le destinataire, exige un accusé de prise en charge et prévoit une escalade en cas d’inaction. Une responsabilité laissée entre deux équipes peut neutraliser une excellente cartographie.
Comparer les familles de solutions plutôt que les promesses
Le mode d’hébergement, la licence et le périmètre métier sont des critères distincts. Un logiciel open source peut être hébergé par un prestataire ; une solution spécialisée peut fonctionner en SaaS. Le tableau suivant présente les arbitrages à examiner, sans confondre ces catégories.
| Option | Intérêt principal | Point de vigilance |
|---|---|---|
| SaaS | Accès en ligne et exploitation technique largement confiée au prestataire | Hébergement, disponibilité, réversibilité et évolution de l’abonnement |
| Hébergement interne ou dédié | Maîtrise accrue de l’environnement technique selon le contrat | Maintenance, mises à jour, sauvegardes et ressources nécessaires |
| Gratuit ou open source | Possibilité d’expérimenter ou d’adapter certains outils | Limites fonctionnelles, support, sécurité et coût d’exploitation |
| Solution spécialisée | Profondeur fonctionnelle sur un domaine de risques | Consolidation avec les autres domaines et outils |
| Plateforme ERM ou GRC | Pilotage transversal et rapprochement des risques et contrôles | Complexité du paramétrage et effort d’adoption |
Pour une TPE, privilégiez une saisie simple et un suivi d’actions exploitable. Une PME peut rechercher davantage de workflows et d’intégrations. Un groupe doit examiner la consolidation entre filiales, les droits et les référentiels communs. Une collectivité vérifiera notamment l’adéquation aux services, aux circuits de validation et aux exigences contractuelles.
Parmi les offres à examiner, SAP met en avant une approche ERM intégrée, tandis qu’eFront présente des fonctions de cartographie, de contrôles, de KRI et de gestion des incidents. Ces positionnements constituent des pistes de présélection, pas un classement. Demandez une confirmation du périmètre commercialisé, des intégrations et des conditions de support.
Tester la solution sur un scénario réel avant de signer
Une démonstration utile doit suivre votre processus, pas seulement celui de l’éditeur. Prenez un risque connu, comme une rupture d’approvisionnement : demandez sa création, son évaluation, l’ajout d’un contrôle, la déclaration d’un incident, puis le suivi d’une action corrective jusqu’au reporting de direction.
- Usage : vérifiez les formulaires, la mobilité si nécessaire, les validations et les relances.
- Intégration : testez les imports, exports et échanges avec l’ERP, le SIRH ou les outils d’audit concernés.
- Sécurité : examinez les permissions, l’authentification, les journaux, les sauvegardes et leur restauration.
- Données : clarifiez la localisation, les sous-traitants, la conservation, les obligations RGPD et la restitution en fin de contrat.
La surveillance en temps réel dépend des connexions et de la fréquence d’actualisation effective. De même, un logiciel facilite la préparation d’un audit et la documentation de la conformité, mais ne garantit pas à lui seul le respect des obligations, notamment du RGPD ou de la loi Sapin 2 lorsqu’elle s’applique.
Comparez enfin le coût total : abonnement ou licence, paramétrage, reprise des historiques, connecteurs, formation, maintenance et accompagnement. Une offre gratuite n’annule pas ces charges. Faites préciser les limites de stockage, les profils facturés et les frais d’export.
Déployer progressivement et mesurer l’usage réel
Avant la migration depuis Excel, nettoyez les doublons, harmonisez les catégories et attribuez un propriétaire à chaque risque. Définissez les droits, les règles de cotation et les circuits d’approbation. Commencez par un périmètre pilote représentatif, puis corrigez les difficultés avant de généraliser.
Le déploiement doit aussi fixer les rendez-vous de gestion : revue périodique, réévaluation après incident, contrôle des actions et arbitrage des dépassements de seuil. Sans cette organisation, les notifications deviennent du bruit et les informations vieillissent.
Pour apprécier le bénéfice obtenu, comparez le temps consacré à la consolidation, les actions en retard, la fraîcheur des évaluations et la disponibilité des preuves lors des audits. Distinguez les gains observables des pertes potentiellement évitées, plus difficiles à attribuer. Le bon logiciel est celui qui transforme une information fiable en décision suivie, sans imposer aux équipes une complexité disproportionnée.